New
MONT LAURÉNT
- Frenchs Forest, Northern Beaches, Sydney, New South Wales, 2086, Australia
Strategies, Reviews & Tools For Small Business
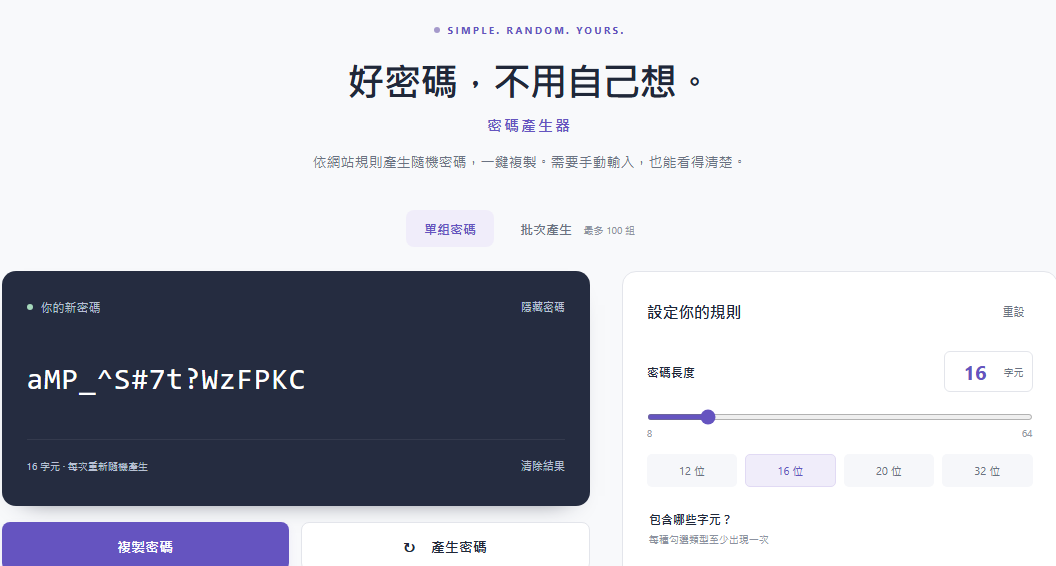
判斷虛擬機中的密碼產生器是否可靠,不能只看介面顯示的「高強度」。核心有三件事:亂數是否來自客戶機作業系統的密碼學安全隨機源、宿主機有沒有實際補充熵,以及克隆或快照之後狀態會不會重複。這三層都確認過,才稱得上夠亂。
第一層是應用層:密碼產生器是否呼叫作業系統提供的 CSPRNG(如 Linux 的 getrandom()、/dev/urandom),而不是網頁或程式自己拿時間戳模擬隨機。第二層是平台層:虛擬機是否透過 virtio-rng 等機制,拿到宿主機或虛擬化平台的熵源補充;補充失敗時會阻塞、重試,還是靜默降級成非安全源,這需要主動驗證而不是假設。第三層是生命週期:同一模板部署、快照還原出的多台機器,熵池初始狀態可能一模一樣,若密碼產生器沒有重新初始化,就可能產生可預測甚至重複的密碼。
在虛擬機內呼叫 getrandom() 或讀取 /dev/urandom,數字看起來「有熵」,但這不代表品質夠。若熵池沒有經由宿主機或虛擬化平台(VMware、KVM、公有雲實例等)正確傳入,客戶機可能只是在自己的雜訊來源上反覆取樣,輸出仍有規律。該確認的是平台是否啟用熵源轉送機制,以及它此刻是否真的在運作——例如觀察 RNG 裝置的等待時間與狀態,而不是假裝裝置存在就等於安全。
若宿主機補充失敗,系統可能降級到非密碼學安全的來源。這時密碼產生器照樣輸出長度足夠、看起來夠亂的字串,但已不安全。部署自動化腳本或資料庫帳號前,可先做簡單測試:連續呼叫 getrandom() 觀察是否阻塞,確認來源正常後,再用密碼產生器 多組批次產生帳號密碼。
從相同模板克隆或還原快照的虛擬機,熵池與內部狀態可能完全相同。若部署完成後馬上產生密碼,幾台機器有機會吐出相同結果。實務上可做兩件事:一是在首次啟動時執行熵池就緒檢查,例如確認 getrandom() 在無旗標呼叫時能立即回傳,代表熵池已就緒;二是在產生高敏感密碼前,強制觸發一次熵補充或等待狀態穩定,再驗證一次。
對金鑰、管理帳號這類用途,更保險的做法是不要用克隆部署,或在首啟腳本加入熵擴散程序,確保每台機器狀態確實不同。另外,虛擬機暫停後恢復、宿主機高負載、跨主機遷移,都可能影響熵池就緒狀態,遷移後不應直接假設狀態仍可靠。若要在這類環境中使用隨機密碼產生器,先完成這層檢查再開始產生。
若密碼產生器跑在瀏覽器網頁、擴充功能或非本機應用中,你無法確認亂數是否真的來自宿主機或作業系統。在虛擬機中應優先選擇可信任的本機工具,例如 密碼產生器chrome 外掛,或 openssl rand 這類命令列工具,並確認其輸出來自系統的 CSPRNG。若來源無法驗證,就改用物理機或明確可審計的生成位置;介面長得夠亂,不等於熵源可信。
適合在虛擬機上部署系統、自動化腳本或資料庫帳號的開發者與資安工程師,特別是必須確保密碼不可預測且不重複的場景。不適合用於主金鑰、資安系統登入等高敏感密碼的首次生成:若無法確認宿主補充機制或狀態隔離,應停手改用物理機或已驗證的部署流程。
這套判斷只處理「熵源可信度與狀態一致性」,不解決虛擬機資源不足造成熵池成長緩慢的問題,也不能取代物理熵源或硬體安全模組(HSM)。在台灣的雲主機、VDI 或內部 VM 環境評估時,可逐層核對;三層都通過後,再用亂數密碼產生器開始產生實際密碼。